Апаратний криптогаманець купують, щоб тримати ключі до своїх активів подалі від інтернету. Однак у випадку з окремими Ledger Nano X зловмисники, схоже, додали інтернет усередину самого пристрою. У гаманцях, придбаних у реселера в Південно-Східній Азії, виявили приховану електроніку з підтримкою LTE та eSIM, яка могла передавати конфіденційні дані через мобільну мережу.
За опублікованими повідомленнями, втрати власників уже перевищили $93 млн. Наразі описані випадки пов’язують із пристроями з реселерського каналу, а не з покупками безпосередньо в Ledger.
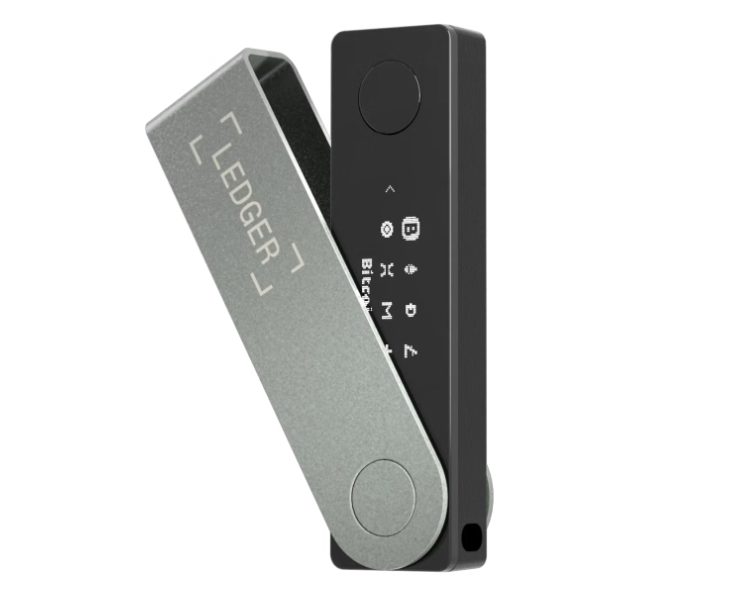
Що відомо про підмінені гаманці
Перший виявлений випадок пов’язаний із малайзійським продавцем CryptoBillis, який також працює в Індонезії та на Філіппінах. Після скарг користувачів Ledger розпочала розслідування 9 жовтня 2026 року та попросила реселера призупинити продажі. Уже наступного дня компанія повідомила про щонайменше один модифікований гаманець.
Хто встановлював шпигунські компоненти та на якому етапі пристрої зазнали втручання, поки невідомо.
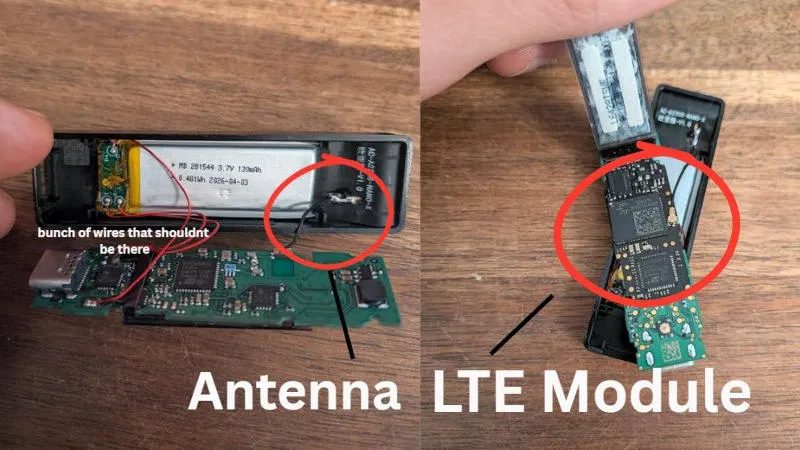
Дослідники описали щонайменше два варіанти модифікованих Nano X. В одному додатковий мікроконтролер сховали під антеною та акумулятором, а для передавання даних використали LTE-модуль і чип eSIM. Щоб умістити все це в корпус, оригінальний акумулятор замінили на компактніший.
В іншому зразку сторонню електроніку розмістили під OLED-дисплеєм і під’єднали до штатного акумулятора. Серед ознак втручання також називають пласку LTE-антену, якої в оригінальному Nano X немає.
Чому перевірка справжності може не допомогти
За словами дослідника Марка Карпелеса, прихований модуль перехоплює натискання кнопок та інформацію, що відображається на екрані. Потім ці дані передаються зловмисникам через мобільну мережу — для такого каналу зв’язку не потрібен домашній Wi-Fi власника.
Особливо тривожна деталь: звичайна перевірка справжності пристрою може не виявити втручання. Захищений чип Secure Element залишається оригінальним і продовжує працювати, тоді як додаткова електроніка стежить за взаємодією користувача з гаманцем.
Тобто йдеться про фізичну модифікацію пристрою. За наведеним описом, зловмисникам не обов’язково зламувати сам захищений чип, якщо потрібну інформацію можна перехопити на екрані або через натискання кнопок.
Для українських власників криптовалют ця історія також актуальна: купуючи апаратний гаманець через посередників, важливо зважати на походження пристрою. Водночас у наведених повідомленнях немає даних про виявлення таких модифікованих Ledger в Україні.
Розслідування триває. Загальна кількість пристроїв із прихованими модулями, організатори атаки та точний масштаб її наслідків залишаються невідомими.


Відгуки / Коментарі (0)
Коментарів поки немає.