
Uwierzytelnianie: jak serwisy sprawdzają, że to naprawdę ty
Uwierzytelnianie to sprawdzenie, czy naprawdę jesteś tym, za kogo się podajesz: przez hasło, biometrię, kod jednorazowy, klucz dostępu lub fizyczny klucz bezpieczeństwa. Nie myl tego z autoryzacją - nadaniem uprawnień po sprawdzeniu.
Prostymi słowami
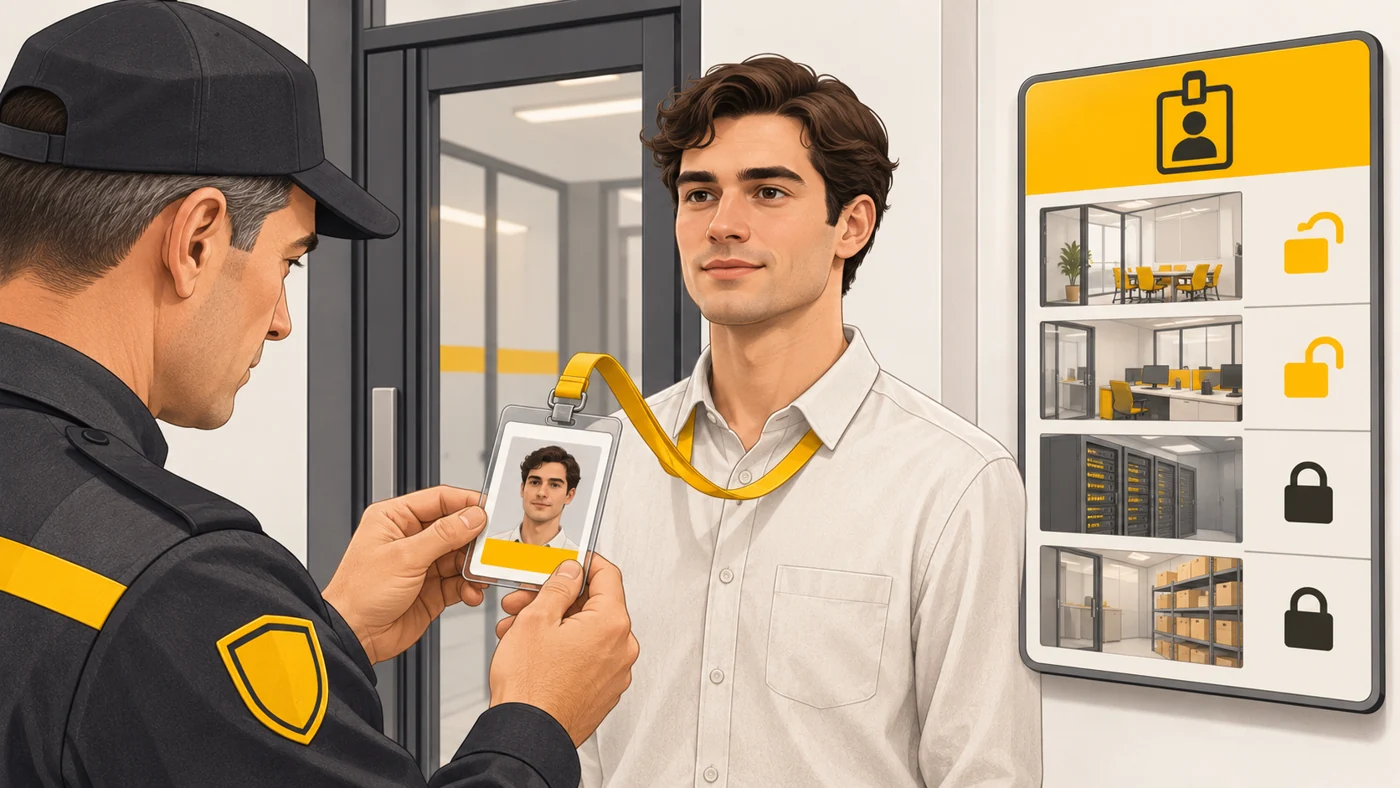
Uwierzytelnianie jest jak ochroniarz, który porównuje twoją twarz ze zdjęciem na przepustce: „Tak, to ty”. Autoryzacja to to, które drzwi otwiera potem twoja przepustka: do biblioteki - tak, do gabinetu dyrektora - nie.
Jak to działa
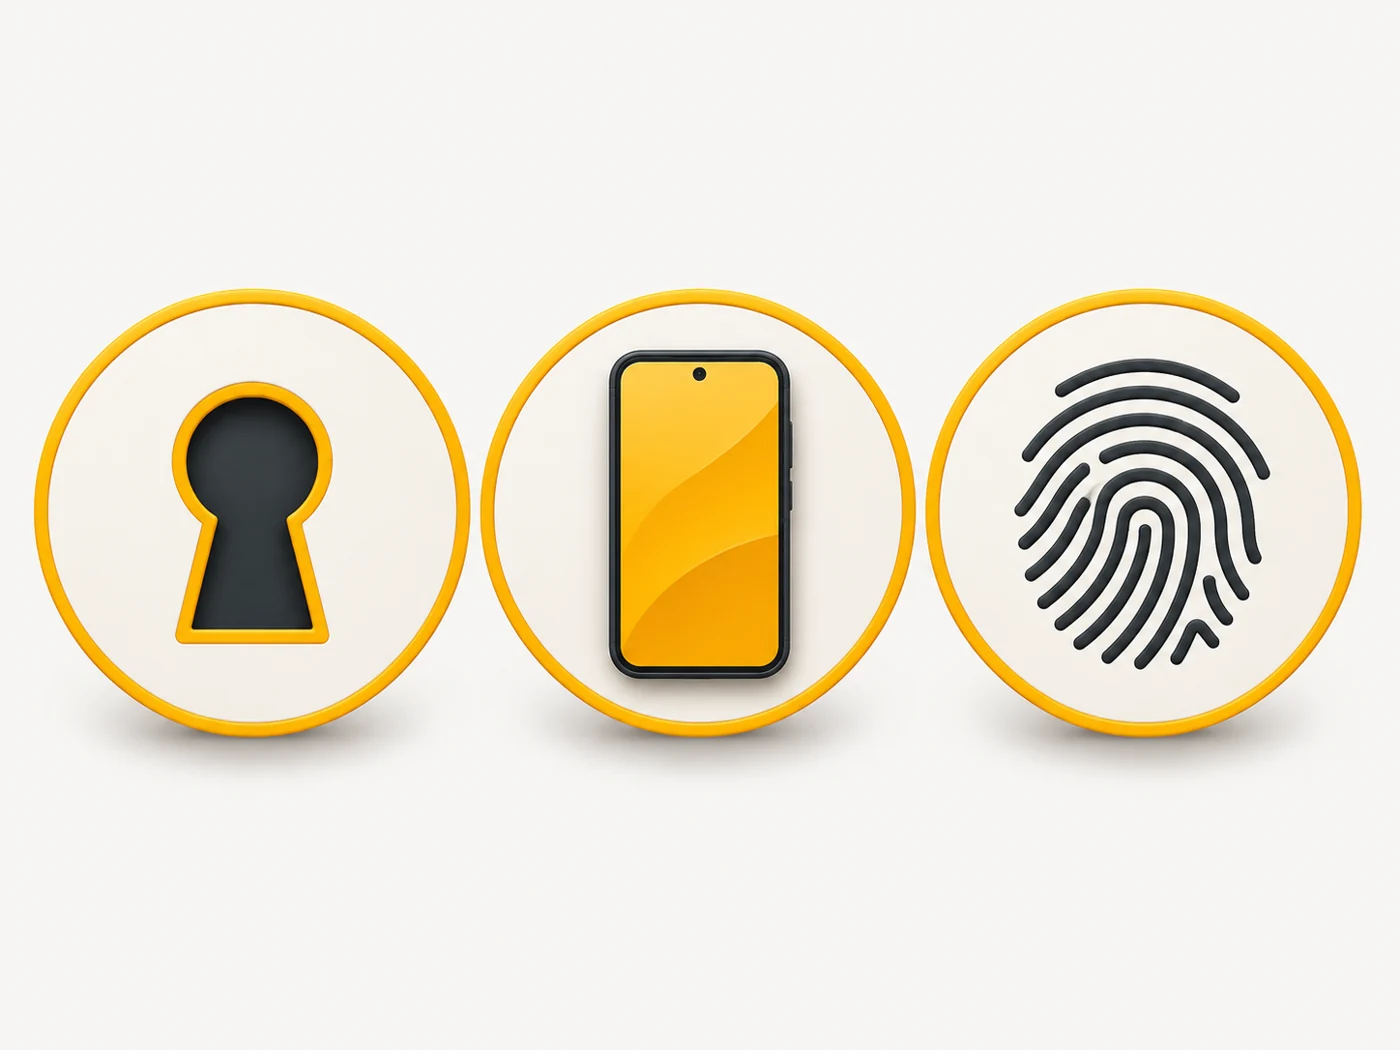
- Serwis prosi o dowód: coś, co wiesz (hasło), masz (telefon, klucz) albo czym jesteś (odcisk palca, twarz).
- Sprawdza dowód, nie przechowując go w jawnej postaci.
- Uwierzytelnianie dwuskładnikowe wymaga dwóch różnych dowodów.
- Klucze dostępu (passkeys) używają kryptografii zamiast hasła.
- Po udanej weryfikacji serwis otwiera ci sesję - jesteś „zalogowany”.
Gdzie to zobaczysz
Przy logowaniu do poczty, mediów społecznościowych, banku i gier, odblokowywaniu telefonu i płaceniu. W ustawieniach bezpieczeństwa kont - sekcje „Logowanie i bezpieczeństwo”, „Weryfikacja dwuetapowa”, „Klucze dostępu”.
Czy to ważne przy wyborze
Bardzo. Najpewniejsze są klucze dostępu albo 2FA przez aplikację uwierzytelniającą. Najsłabsze - samo hasło, zwłaszcza powtarzane na różnych stronach. Moje minimum dla każdego: menedżer haseł, unikalne hasła i 2FA do poczty i mediów społecznościowych.
Mity
- Mit: Trudne hasło to wystarczająca ochrona. W rzeczywistości: Można je wykraść phishingiem; potrzebny jest drugi składnik.
- Mit: Biometria jest przechowywana na serwerze strony. W rzeczywistości: Odcisk palca i twarz zwykle zostają na urządzeniu.
Częste pytania
Czym uwierzytelnianie różni się od autoryzacji?
Pierwsze to sprawdzenie tożsamości, drugie - nadanie uprawnień.
Co to jest uwierzytelnianie wieloskładnikowe?
Użycie dwóch lub więcej różnych sposobów weryfikacji.
Co to jest menedżer haseł?
Program, który przechowuje i generuje trudne, unikalne hasła.
Powiązane pojęcia
Uwierzytelnianie dwuskładnikowe (2FA), Klucze dostępu (passkeys), Kod PIN, Phishing