Двофакторна автентифікація (2FA): другий замок для акаунта
Двофакторна автентифікація (2FA) - це спосіб входу, коли крім пароля потрібен другий доказ: одноразовий код з застосунку-автентифікатора, SMS, підтвердження на телефоні, фізичний ключ безпеки чи біометрія.
Простими словами
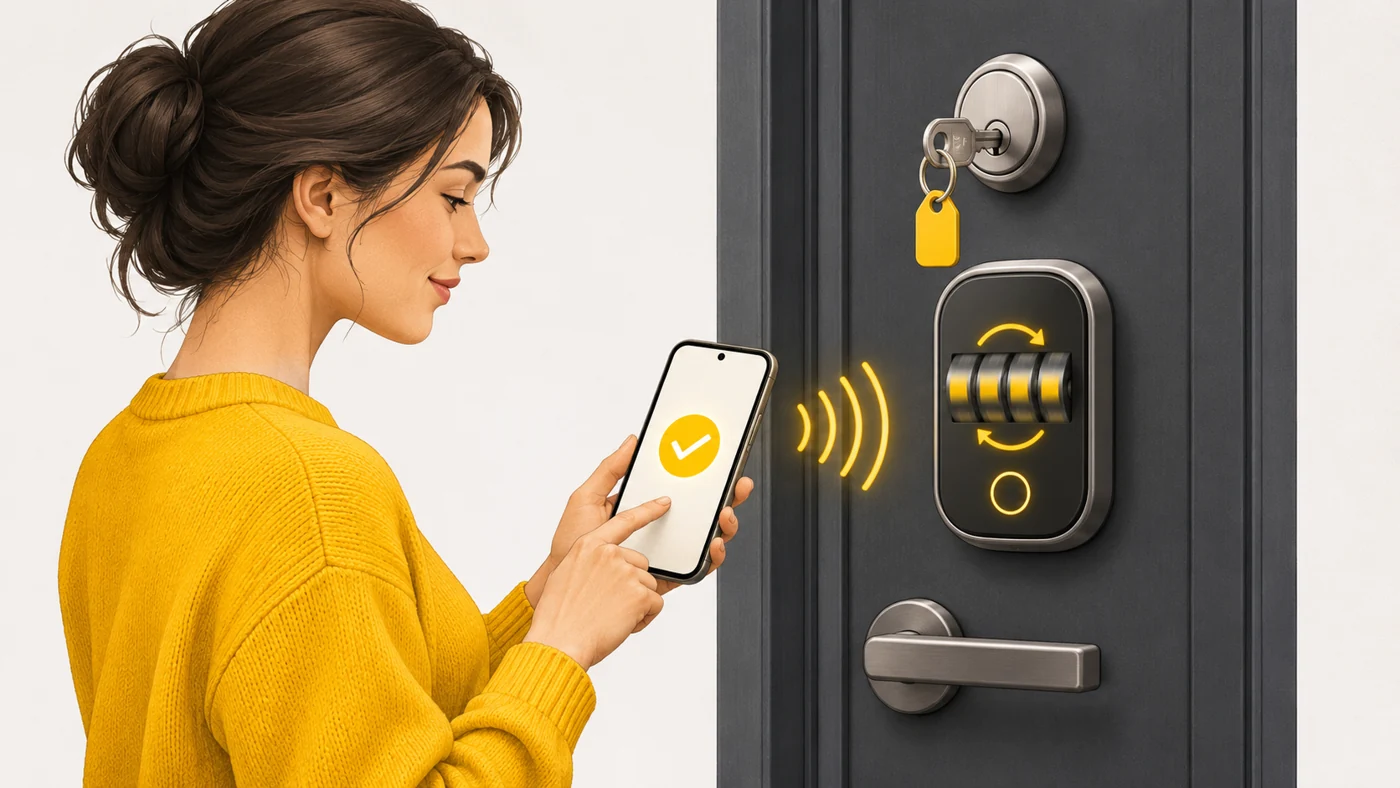
Пароль - як ключ від дверей. Якщо ключ украли - злодій усередині. 2FA - як другий замок, від якого ключ є лише в тебе в кишені і змінюється кожні 30 секунд. Навіть якщо пароль витік, без «другого ключа» злодій лишиться під дверима.
Як це працює
- Ти вводиш пароль, як завжди.
- Сервіс просить другий фактор.
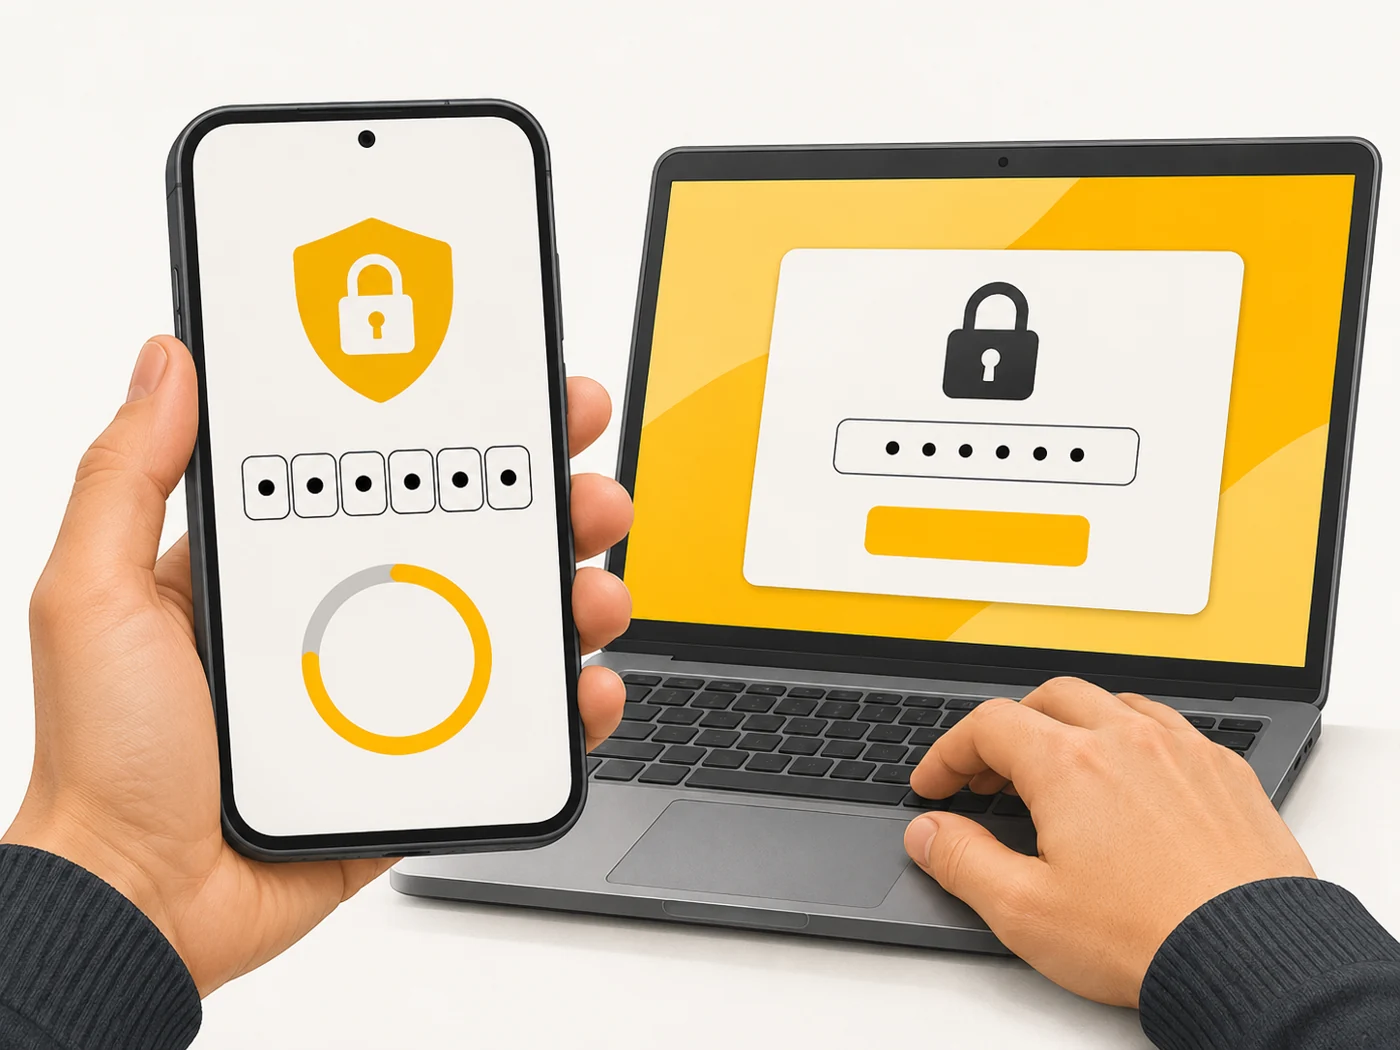
- Ти вводиш код із застосунку-автентифікатора чи SMS або підтверджуєш вхід на телефоні.
- Код дійсний лише кілька секунд і одноразовий.
- Без другого фактора увійти неможливо, навіть з правильним паролем.
Де ти це побачиш
2FA є в Google, Apple ID, соцмережах, месенджерах (Telegram - хмарний пароль, WhatsApp - PIN), банках, іграх (Steam, Epic Games), пошті. Застосунки-автентифікатори: Google Authenticator, Microsoft Authenticator, 2FAS, Authy та вбудовані в менеджери паролів.
Чи важливо це при виборі
Обов'язково - для пошти, соцмереж, банку і ігрових акаунтів. Мій порядок надійності: ключі доступу чи фізичний ключ > застосунок-автентифікатор > підтвердження на телефоні > SMS. SMS краще, ніж нічого, але вразливий до підміни SIM-картки.
Міфи
- Міф: 2FA потрібна лише бізнесменам. Насправді: Найчастіше крадуть звичайні акаунти соцмереж і ігор - у підлітків теж.
- Міф: Код 2FA можна повідомити «підтримці». Насправді: Справжня підтримка ніколи не просить коди. Це завжди шахрайство.
Часті питання
Що робити, якщо загубив телефон з автентифікатором?
Використати резервні коди, які варто зберегти при налаштуванні 2FA.
Чи надійне SMS?
Краще, ніж нічого, але застосунок-автентифікатор надійніший.
Що таке ключ безпеки?
Фізичний USB/NFC-пристрій, який підтверджує вхід - один із найнадійніших способів.