PandaLabs, лаборатория по обнаружению и анализу вредоносного ПО в составе Panda Security, обнаружила фальшивую страницу Facebook, предназначенную для кражи паролей у пользователей социальной сети.
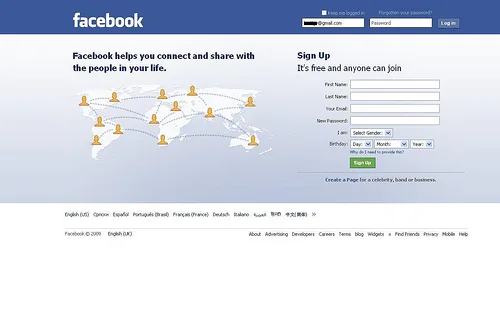
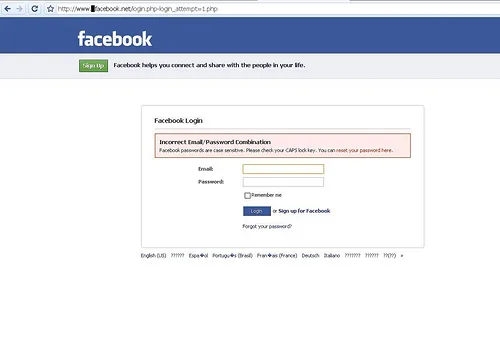
Содержимое и URL этой веб-страницы идентичны контенту страницы реального сервиса, поэтому очень легко убедить пользователя ввести свое имя и пароль. После введения пароля страница выдает ошибку, которая должна насторожить и предупредить пользователя о том, что он находится на вредоносном сайте. По ссылке можно посмотреть изображение такой ошибки: www.flickr.com/photos/panda_security/tags/fakefacebook. Любые данные, введенные на этой странице, попадут в руки хакеров.
Как отметил Луис Корронс, Технический директор PandaLabs, данная
мошенническая ссылка, вероятно, распространяется в электронных
сообщениях с помощью технологии BlackHat SEO. В любом случае, как
только данные пользователя попадают в руки кибер-преступников,
последние могут предпринять любое действие с аккаунта пользователя,
включая публикацию спама, комментариев с вредоносными ссылками,
рассылку сообщений по контакт-листу и др.
Чтобы не стать жертвой
мошенников, PandaLabs рекомендует не отвечать и не переходить по
ссылкам, включенным в нежелательную почту, внимательно проверять,
является ли URL, где вводятся данные, действительно страницей Facebook
(www.facebook.com), поскольку фальшивые веб-сайты часто имеют похожие
адреса с одной лишь неправильной буквой. Если же вы уже ввели свои
данные на одной из таких страниц, быстро зайдите на свой аккаунт и
смените пароль, чтобы предотвратить доступ к нему. Если вы не можете
войти на свой аккаунт, Facebook предлагает сервисы, которые позволят
заявить о том, что данный аккаунт принадлежит именно вам.
Відгуки / Коментарі (0)
Коментарів поки немає.