Почти каждый существующий телефон использует SIM-карту, особенно, если это GSM трубка. Но зашифрованную SIM-карту легко можно взломать всего несколькими текстовыми сообщениями, и этот процесс занимает всего несколько минут. Взлом позволяет хакеру прослушивать звонки и воровать данные из телефона. Взлом выглядит как замаскированное текстовое сообщение, вам покажется, будто оно было послано от оператора. Обратно отсылается сообщение об ошибке, несущее с собой всю информацию о SIM-карте. Информация будет использована для того, чтобы получить доступ к данным. После этого посылается другое сообщение о том, что следует выключить телефон, это позволяет взломать его.
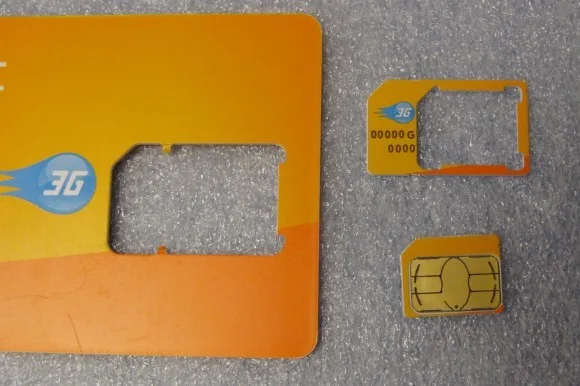
Обнаружил эту особенность исследователь безопасности Карстен Нол из Research Labs, и он утверждает, что 750 миллионов телефонов могут быть уязвимы для взлома. Однако он отмечает, что под угрозой находятся только SIM-карты, использующие устаревшие методы шифрования данных, в то время как SIM-карты, где используется современный метод тройного шифра DES, не подвержены атакам хакеров.
Из всего количества телефонов, которыми сейчас пользуются в мире, около половины до сих пор используют старые DES технологии шифрования. Однако атаки будут длиться недолго, так как Нол сообщил, что они могут быть отслежены ассоциацией GSM. Планируется совместными усилиями фиксировать взломы по GSM. Нол также собирается поделиться результатами своих экспериментов на конференции по компьютерной безопасности Black Hat. Но не стоит сильно бояться, ведь большинство киберпреступников еще не знают подобную технологию взломов в совершенстве, и им понадобится не менее шести месяцев, чтобы овладеть ей. За это время Карстен Нол надеется уже исправить ситуацию совместно со всеми заинтересованными в этом процессе компаниями и организациями.
Відгуки / Коментарі (15)
Можна вопрос, мой телефон у другого человека, и мне срочно нужно блокировать сим. Оператор не помог не пополняла телефон и не звонила, вот на вопросы не смогла ответить, может можно что-то сделать?
Через свой Гугл аккаунт Если конечно данный человек не вышел с вашего аккаунта
Доброе утро,у меня вопрос.Если не сложно,ответьте) Взломали один телефон,я купила новый и вставила в него сим карту старого.Новый телефон взломан?
Я не чего не понел
Ваш комментарийя так и непонял как взламать мтс
:-D :-D :-D :-D :-D :-D :-D
Кто подскажет?????
коды отправляемые на телефон нигде не найти если конечно вы не работаете в фсб
Ну как взломать симку
А если странное сообщение удалено. Но сим-карта вышла из строя при этом. При восстановлении номера карты с новой симкой есть риск что игру будут сказать?
Ни фига ни понял =-) =-) =-)
Спасибо за помощь ,)
Как раслокировать телифон виво МТС под другие симки
loxotron
Именно подобным атакам подвергаются мои SIM-карты! Полная замена, конечно, помогает. Но речь идёт о "заказанности" и планомерности подобного вредительства...