
Phishing: cómo reconocer mensajes y webs fraudulentos
El phishing es un tipo de estafa en la que los delincuentes se hacen pasar por tu banco, correos, una empresa de mensajería, un amigo o el «soporte» para que escribas tu contraseña, un código de un SMS o los datos de tu tarjeta, o para que instales una app maliciosa.
En pocas palabras
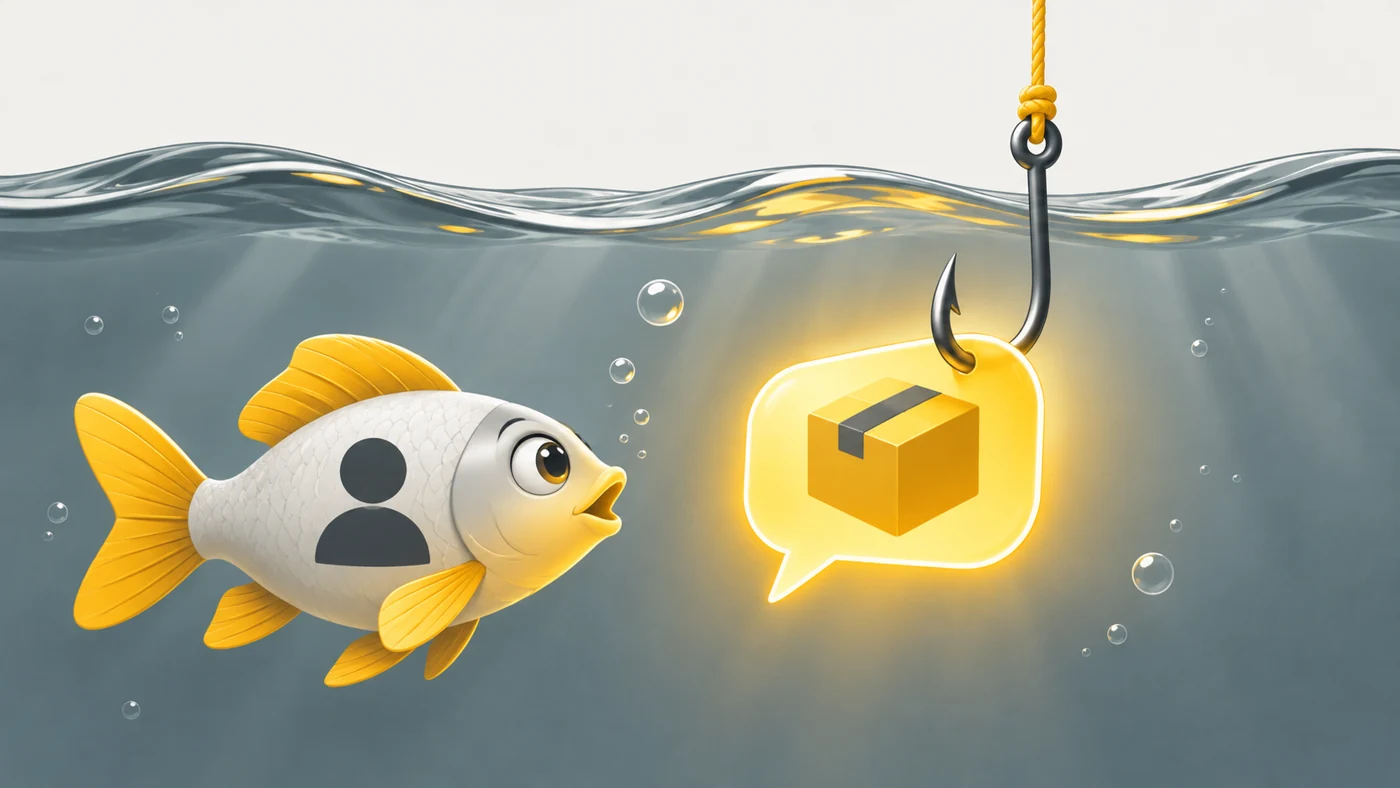
Phishing viene de «fishing», pescar en inglés. El estafador lanza el «cebo»: «Tu paquete está retenido», «Van a bloquear tu cuenta», «Has ganado un iPhone». El pez, es decir, la persona, muerde el cebo con prisa y acaba en el anzuelo. El arma principal del phishing no es la tecnología, sino las prisas y las emociones.
Cómo funciona
- Recibes un mensaje, un correo, una llamada o un anuncio con una petición urgente.
- El enlace lleva a una web que parece la de verdad, pero con otra dirección.
- Te piden que escribas tu contraseña, un código de SMS o los datos de la tarjeta.
- Los estafadores usan esos datos al momento para entrar en tu cuenta o llevarse tu dinero.
- El phishing actual usa IA: textos perfectos, voces clonadas y deepfakes.
Dónde lo verás
En SMS y apps de mensajería (sobre todo «de la empresa de envíos» o «del banco»), en el correo, en perfiles falsos de redes sociales, en anuncios de «sorteos», en chats de juegos (intercambio de skins, «moneda gratis») y en llamadas del «departamento de seguridad del banco».
¿Importa al elegir?
Mucho: es la forma más habitual de perder una cuenta o dinero. Mis reglas: no abras enlaces de mensajes inesperados, entra tú en la app; nunca le digas a nadie un código de SMS; revisa la dirección de la web; activa la 2FA o las passkeys. Y si un mensaje dice «urgente», eso ya es motivo para pararte a pensar.
Mitos
- Mito: El phishing se reconoce fácilmente por las faltas. En realidad: Los mensajes de phishing actuales suelen ser impecables: la IA los escribe bien.
- Mito: A mí no me engañan, soy muy atento. En realidad: Los estafadores cuentan con el cansancio y las prisas: pueden engañar a cualquiera.
Preguntas frecuentes
¿Qué hago si escribí mi contraseña en una web de phishing?
Cámbiala ya, cierra todas las sesiones, activa la 2FA y, si era el banco, llama al banco.
¿Cómo compruebo un enlace?
Mira la dirección: busca letras de más, dominios raros y enlaces acortados.
¿Puede el banco pedirme un código de SMS?
Un banco de verdad nunca te pide que digas un código: cuelga.
Términos relacionados
Autenticación en dos pasos (2FA), Llaves de acceso (passkeys), Deepfake, Clonación de voz