
Autenticación en dos pasos (2FA): una segunda cerradura para tu cuenta
La autenticación en dos pasos (2FA) es una forma de iniciar sesión en la que, además de la contraseña, hace falta una segunda prueba: un código de un solo uso de una app autenticadora, un SMS, una confirmación en el móvil, una llave de seguridad física o la biometría.
En pocas palabras
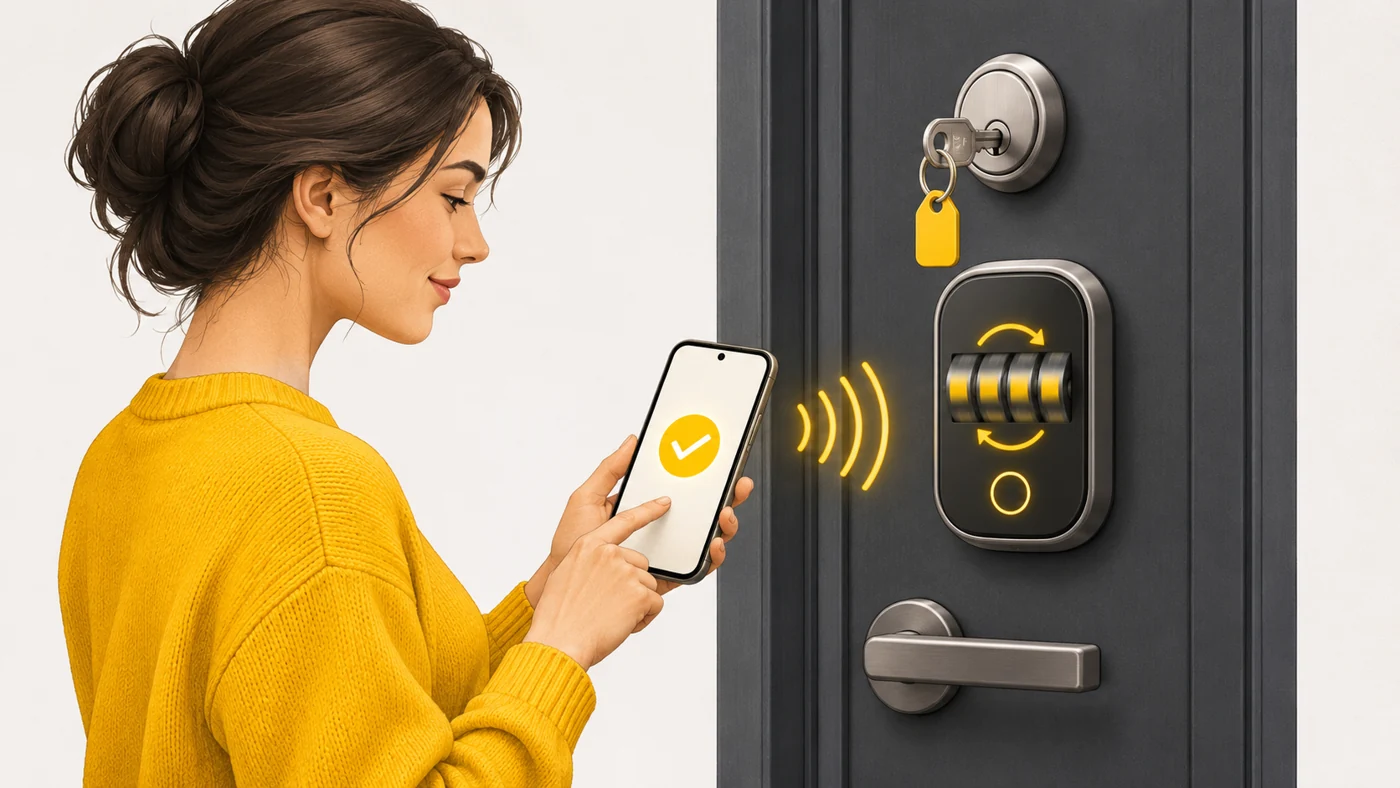
La contraseña es como la llave de la puerta. Si te la roban, el ladrón ya está dentro. La 2FA es como una segunda cerradura cuya llave solo llevas tú en el bolsillo y que además cambia cada 30 segundos. Aunque se filtre la contraseña, sin la «segunda llave» el ladrón se queda en la puerta.
Cómo funciona
- Escribes la contraseña como siempre.
- El servicio te pide el segundo factor.
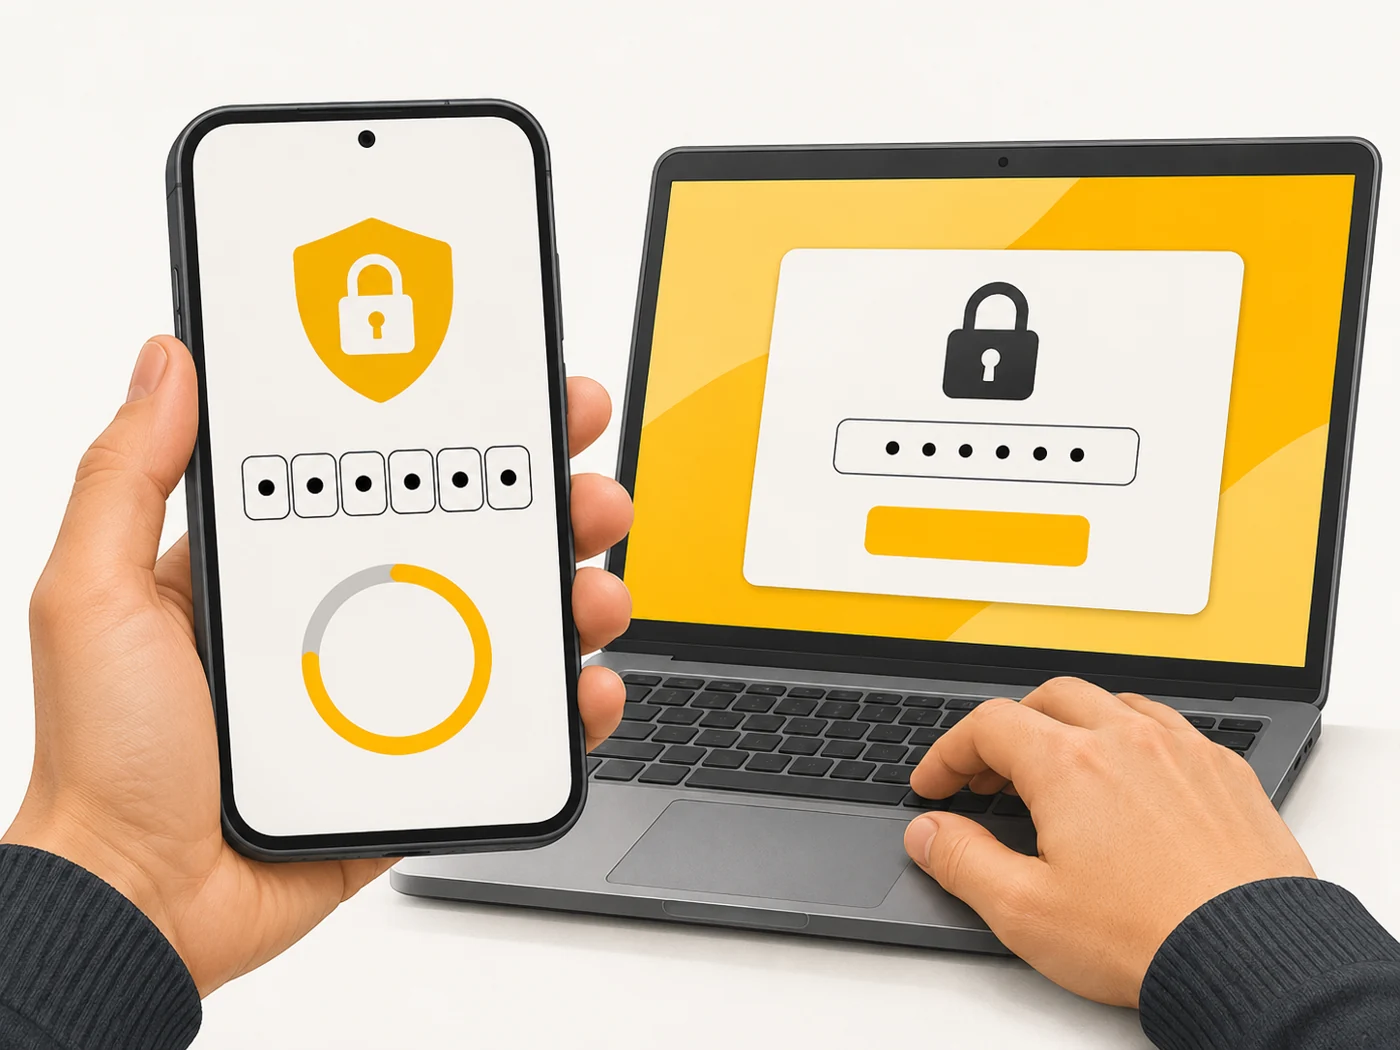
- Introduces el código de la app autenticadora o del SMS, o confirmas el inicio de sesión en el móvil.
- El código vale solo unos segundos y una sola vez.
- Sin el segundo factor no se puede entrar, aunque la contraseña sea correcta.
Dónde lo verás
Hay 2FA en Google, el ID de Apple, las redes sociales, las apps de mensajería (contraseña en la nube de Telegram, PIN de WhatsApp), los bancos, los juegos (Steam, Epic Games) y el correo. Apps autenticadoras: Google Authenticator, Microsoft Authenticator, 2FAS, Authy y las integradas en los gestores de contraseñas.
¿Importa al elegir?
Es imprescindible para el correo, las redes sociales, el banco y las cuentas de juegos. Mi orden de fiabilidad: passkeys o llave física > app autenticadora > confirmación en el móvil > SMS. El SMS es mejor que nada, pero vulnerable a la duplicación de la tarjeta SIM.
Mitos
- Mito: La 2FA solo la necesitan los empresarios. En realidad: Lo que más se roba son cuentas normales de redes sociales y juegos, también de adolescentes.
- Mito: Puedes darle el código 2FA al «soporte». En realidad: El soporte de verdad nunca pide códigos. Siempre es una estafa.
Preguntas frecuentes
¿Qué hago si pierdo el móvil con la app autenticadora?
Usa los códigos de recuperación que conviene guardar al configurar la 2FA.
¿Es fiable el SMS?
Mejor que nada, pero una app autenticadora es más fiable.
¿Qué es una llave de seguridad?
Un dispositivo físico USB/NFC que confirma el inicio de sesión: uno de los métodos más fiables.
Términos relacionados
Llaves de acceso (passkeys), Phishing, Cifrado de extremo a extremo