
Autenticación: cómo comprueban los servicios que eres tú de verdad
La autenticación es comprobar que de verdad eres quien dices ser: con una contraseña, biometría, un código de un solo uso, una llave de acceso o una llave de seguridad física. No la confundas con la autorización, que es concederte permisos tras la comprobación.
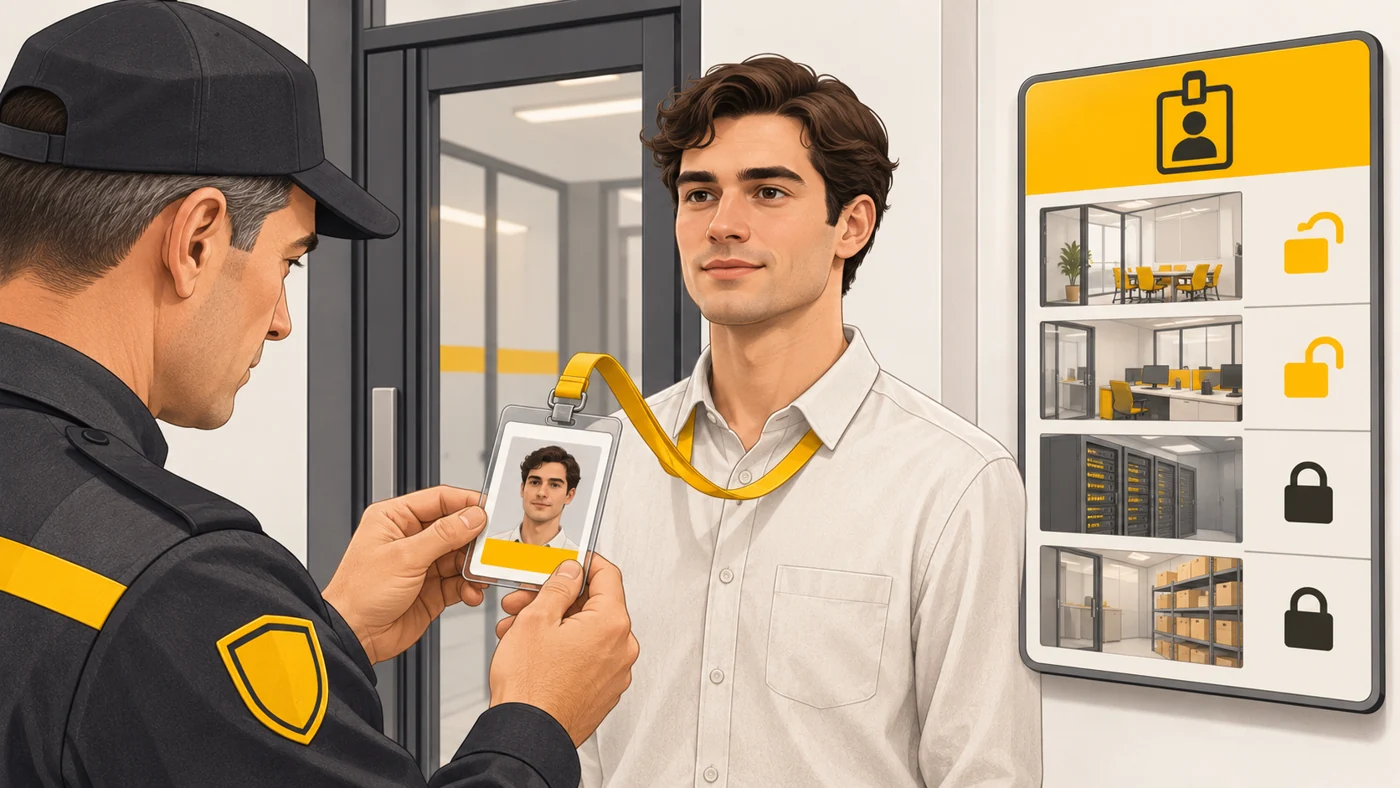
En pocas palabras
La autenticación es como un vigilante que compara tu cara con la foto de tu acreditación: «Sí, eres tú». La autorización es qué puertas te abre después la acreditación: la biblioteca, sí; el despacho del director, no.
Cómo funciona
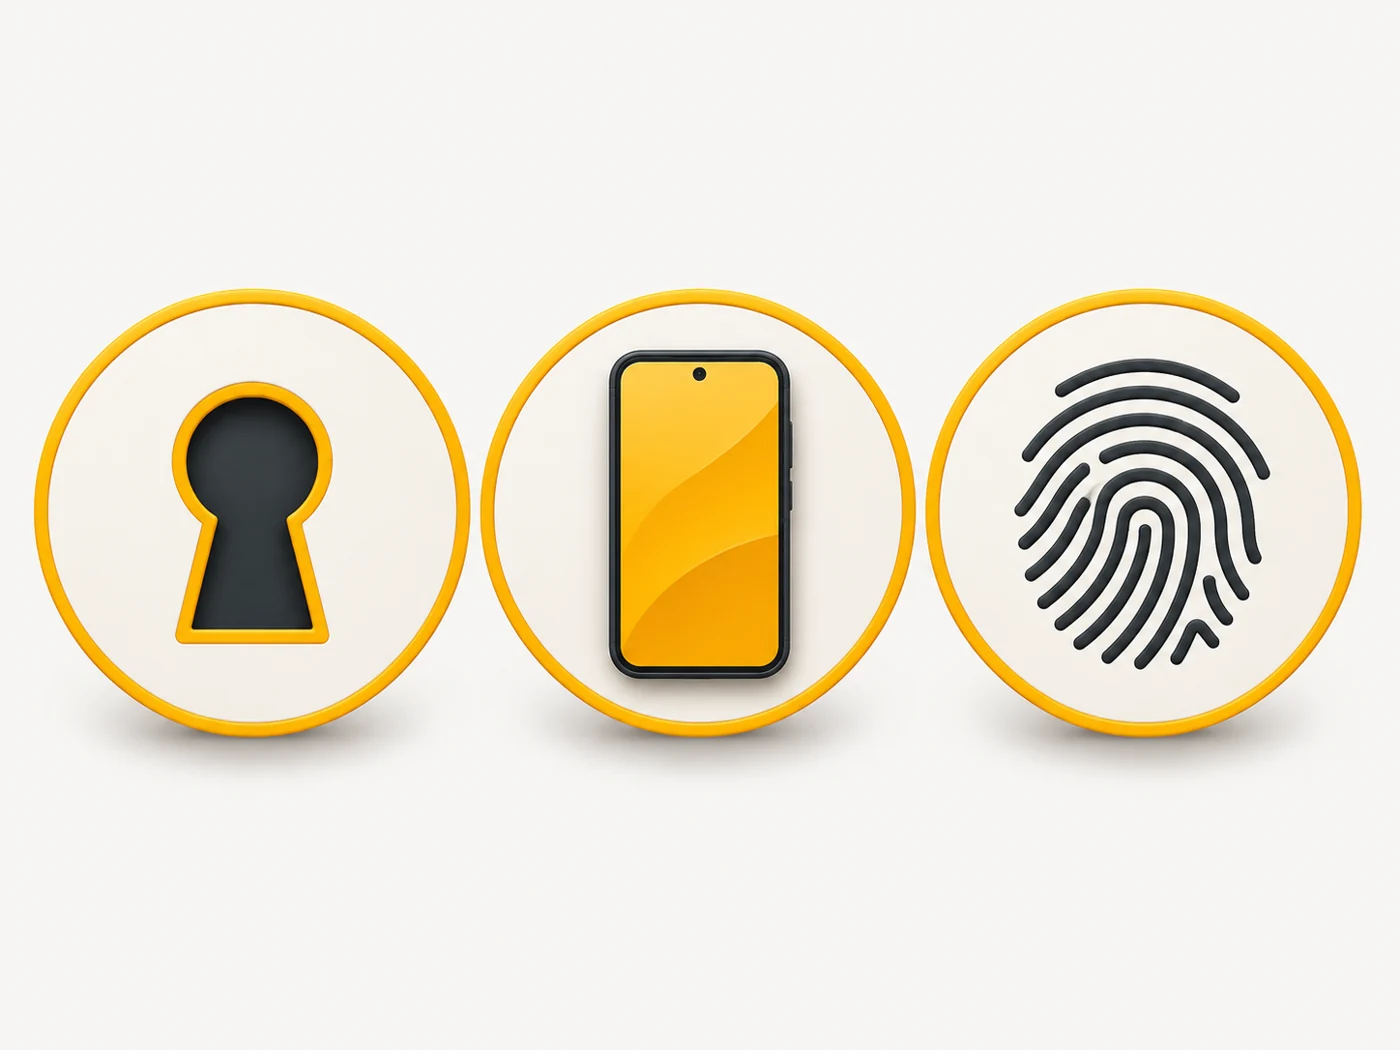
- El servicio pide una prueba: algo que sabes (contraseña), que tienes (móvil, llave) o que eres (huella, cara).
- Comprueba la prueba sin guardarla en abierto.
- La autenticación en dos pasos exige dos pruebas distintas.
- Las llaves de acceso (passkeys) usan criptografía en lugar de contraseña.
- Si la superas, el servicio te abre una sesión: has «iniciado sesión».
Dónde lo verás
Al entrar en el correo, las redes sociales, el banco o los juegos, al desbloquear el móvil y al pagar. En los ajustes de seguridad de tus cuentas: «Inicio de sesión y seguridad», «Verificación en dos pasos», «Llaves de acceso».
¿Importa al elegir?
Mucho. Lo más seguro: llaves de acceso o 2FA con una app de autenticación. Lo más débil: solo contraseña, sobre todo si la repites en varias webs. Mi mínimo para todos: gestor de contraseñas, contraseñas únicas y 2FA en el correo y las redes sociales.
Mitos
- Mito: Una contraseña difícil es suficiente. En realidad: Te la pueden robar con phishing; hace falta un segundo factor.
- Mito: La biometría se guarda en el servidor de la web. En realidad: Normalmente la huella y la cara se quedan en el dispositivo.
Preguntas frecuentes
¿En qué se diferencia la autenticación de la autorización?
La primera comprueba la identidad; la segunda concede permisos.
¿Qué es la autenticación multifactor?
Usar dos o más formas distintas de verificación.
¿Qué es un gestor de contraseñas?
Un programa que guarda y genera contraseñas fuertes y únicas.
Términos relacionados
Autenticación en dos pasos (2FA), Llaves de acceso (passkeys), Código PIN, Phishing